类型:系统工具
版本:v3.2.0
大小:2.96MB
更新:2026-10-21 09:59
系统:安卓4.5+ or ios10.0+
语言:中文
厂商:TERMUX LIMITED LIABILITY COMPANY
同类推荐
换一换Dex脱壳工具是专为Android安全研究人员与逆向工程师打造的专业级代码提取与还原软件,基于框架的模块通过系统加载类的函数,在目标类被加载时将其DEX数据转储。基于Frida的动态插桩工具则更为灵活,通过向目标进程注入代码,在内存中主动搜索并转储DEX文件,且兼容性更广。还有像BlackDex这样无需Root权限、直接利用系统漏洞从内存中提取DEX的独立应用,对于更复杂的加固方案,则出现了主动调用型脱壳工具。Dex脱壳工具通过修改系统源码或定制ROM,在ART虚拟机层面主动触发所有方法的执行,迫使加固壳完成对所有代码的解密和填充,实现彻底的脱壳。
1、对未安装的APK文件进行直接处理,灵活应对本地样本分析与安全检测需求。
2、智能指令修复算法,自动回填被抽取的方法代码,解决传统脱壳后的NOP问题。
3、创新的DexFile cookie技术,直接在ART运行时层面操作,大幅提升脱壳成功率。
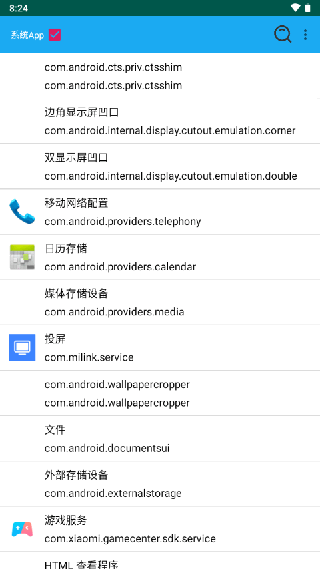
1、摆脱了传统工具对Magisk或Frida的依赖,开箱即用,极大简化了环境配置流程。
2、深度脱壳模式选项,自主修复被抽取的指令,确保生成的DEX文件可直接反编译。
3、无需Root权限或Xposed框架即可运行,普通手机也能轻松完成专业级的逆向分析。
1、能够在几秒钟内完成对目标应用的提取,高效的算法引擎显著缩短了分析等待时间。
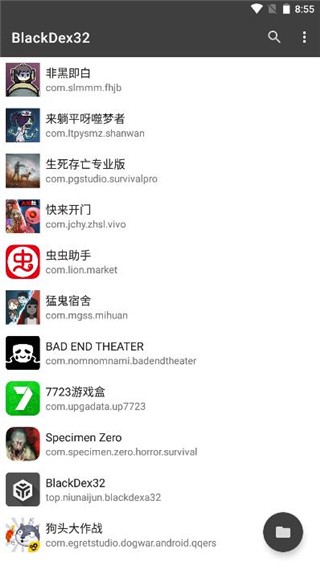
2、自动扫描已安装应用列表,快速识别目标程序并启动脱壳流程,无需手动查找路径。
3、采用非侵入式操作模式,仅在运行时提取内存数据,不修改原始APK文件确保存安全。
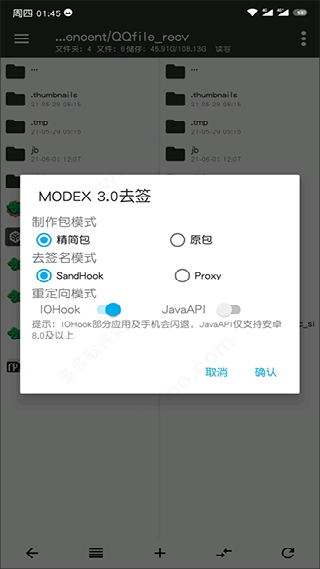
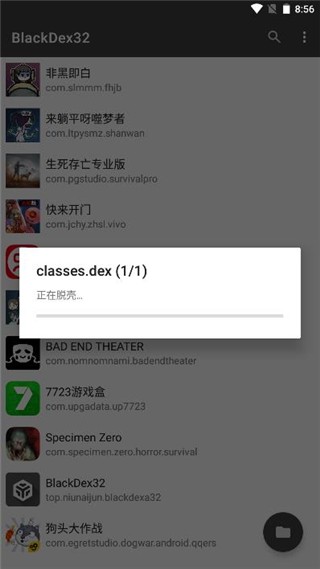
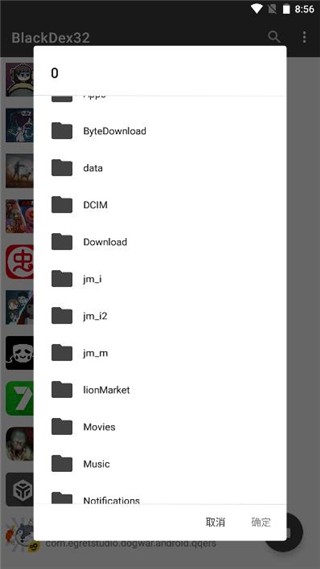
1、首先安装软件进行脱壳。
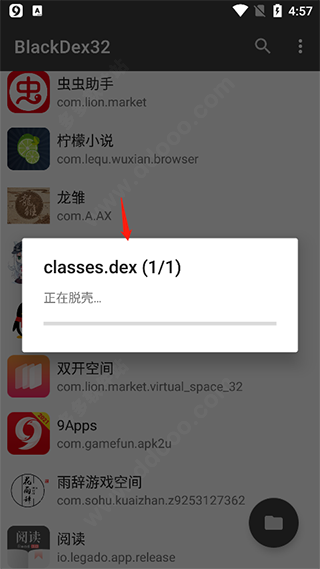
2、找到应用直接点一下就能脱出来了。
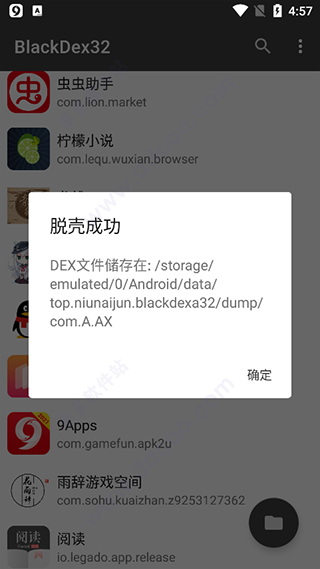
Dex脱壳工具的加壳行为本质上是将原始的DEX文件进行加密或压缩,并包裹在一个壳程序中。程序启动时,这个壳程序会先于原始代码运行,并在内存中完成对加密DEX文件的解密与加载。脱壳工具正是利用这个运行机制,在DEX文件被解密并加载到内存的恰当时机,完整内容转储出来。这个转储过程主要依赖内存读取技术,通过对正在运行的目标进程进行内存搜索,定位并复制出解密后的DEX数据。
应用截图